CDN安全通过多层防护机制防止恶意用户伪装成合法用户,包括IP黑名单、行为分析、流量异常检测、SSL加密、验证码验证及身份验证等。实时监测流量异常,识别和阻止可疑行为,确保只有合法用户可访问内容,提升网络安全性。使用机器学习技术不断优化识别策略,增强防护效果。
CDN(内容分发网络)安全通过分散流量、过滤恶意请求和强化防火墙,帮助企业有效抵御DDoS攻击和其他网络威胁。CDN提供的实时监控与流量分析功能,可快速识别异常活动,从而提升响应速度与防御能力。CDN的安全策略可确保数据传输加密,保护企业敏感信息,增强整体网络安全性。
CDN(内容分发网络)安全可以提升网站的合规性。通过提供DDoS防护、Web应用防火墙和数据加密,CDN帮助企业保护用户数据,满足GDPR等法规要求。CDN的分布式架构可增强数据隐私和访问控制,降低安全风险,从而确保合规性和用户信任。整体来看,CDN安全在合规性维护中起到重要作用。
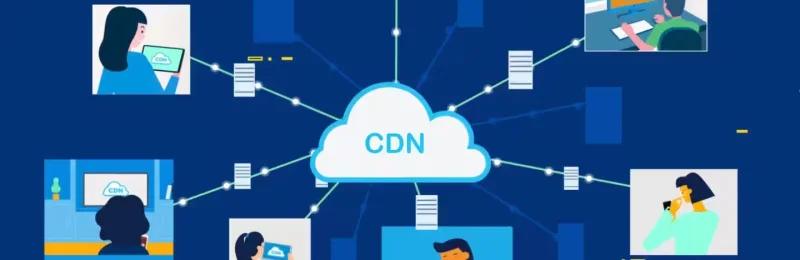
CDN安全通过多层防护机制确保全球数据传输的安全。这包括加密技术保护数据传输的机密性,DDoS防护防范流量攻击,Web应用防火墙(WAF)遏制恶意请求,以及访问控制和身份验证保障用户的合法性。CDN分布式节点降低单点故障风险,提升整体安全性和响应速度,从而保障网络用户的安全体验。
CDN安全可以通过多层防护机制有效防护API接口。利用DDoS防护减少流量攻击,实施Web应用防火墙(WAF)过滤恶意请求。通过身份验证和授权机制确保数据安全,并使用HTTPS加密通信,防止数据窃取。最后,定期进行安全审计和监测API流量,以及时发现和响应潜在威胁。
CDN(内容分发网络)通过多种方式优化SSL加密的性能,包括使用TLS会话复用、预共享密钥、边缘节点缓存SSL握手及优化的加密算法。这些措施减少了延迟,提高了数据传输速度。CDN还能提供DDoS防护和防火墙,增强整体安全性,确保用户在享受高速访问时也能保持连接的安全性。
CDN安全防止缓存投毒攻击主要通过以下措施实现:启用内容验证机制,确保缓存内容的来源可信;实施严格的访问控制和身份验证,以阻止未授权用户伪造内容;定期清理和更新缓存,及时剔除可疑内容;最后,监测流量异常,分析请求模式,及时发现和响应潜在的攻击行为。
CDN(内容分发网络)安全通过多层防护机制帮助防范域名滥用。它利用智能流量监控和DDoS攻击防护,能实时识别和阻断恶意请求。CDN提供SSL/TLS加密,确保数据传输安全,防止中间人攻击。通过分散流量和隐藏源服务器IP,CDN也有效降低域名被滥用的风险,保障网站的可用性与安全性。
CDN(内容分发网络)通过分散流量、减轻DDoS攻击、提供SSL加密和Web应用防火墙等手段,提高在线业务的网络安全。它能有效过滤恶意请求,保护服务器免受攻击,同时加速内容交付,提升用户体验。通过安全策略与监测,CDN帮助企业实时应对威胁,确保数据完整性与可用性,降低潜在损失。
CDN安全通过多层防护机制应对云端存储安全挑战,包括数据加密、访问控制、DDoS防护、流量监测及恶意软件检测。采用分布式架构减少单点故障风险,通过安全策略和实时响应机制提升数据保护能力,有效防止数据泄露和未授权访问。整体而言,CDN安全增强了云端存储的安全性与可靠性。
 弱密码

 川公网安备51062302000291号