NAS通过多种措施保护共享文件夹的安全,包括权限控制、数据加密、访问日志记录和定期备份。用户可设置不同的访问权限,确保只有授权人员可以访问特定文件夹。通过加密存储的数据,防止数据被非法访问或篡改。定期备份和监控访问日志有助于及时发现和应对潜在威胁,确保数据的完整性和安全性。
要关闭NAS的未使用端口,请遵循以下步骤:登录NAS管理界面,进入网络设置或防火墙选项。在端口转发或服务列表中,识别未使用的端口并禁用或删除相关规则。确保启用防火墙规则以限制未授权访问。定期检查和更新设置,确保NAS安全。
CDN(内容分发网络)通过分散网站内容和流量来提升企业网站安全。它能有效抵御DDoS攻击,降低服务器负载,提升访问速度。CDN提供SSL加密保护数据安全,减少信息泄露风险。通过安全策略和防火墙配置,CDN可检测和阻止恶意流量,从而增强整体网络防御能力,确保企业数据和用户信息安全。
NAS(网络附加存储)可以通过多种方式防止跨站脚本(XSS)攻击:实施严格的输入验证,过滤和转义用户输入的特殊字符;使用Content Security Policy(CSP)限制可执行的脚本来源;最后,定期更新固件以修补已知漏洞,并使用强密码及访问控制来降低被攻击风险。
CDN(内容分发网络)通过多种机制优化API请求的安全性。CDN提供DDoS缓解,保护API免受流量攻击。通过SSL/TLS加密,确保数据传输安全。使用Web应用防火墙(WAF)可以检测和阻止恶意请求。CDN可实施访问控制和身份验证,确保只有授权用户访问API,从而增强整体安全性。
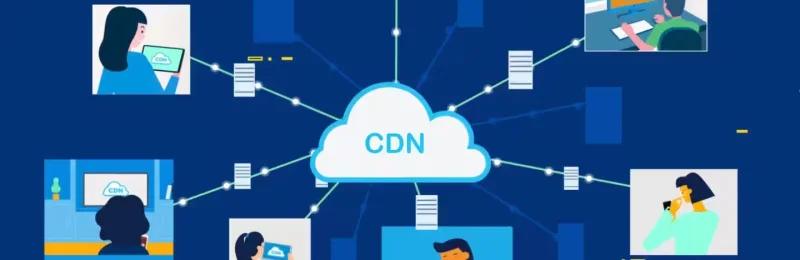
CDN安全通过分布式架构和流量分散技术,减少恶意流量对原始服务器的影响。它可以实时检测和过滤恶意请求,阻止DDoS攻击、爬虫和其他安全威胁。CDN还提供Web应用防火墙(WAF)和访问控制,保障数据的完整性与安全,确保用户访问的快速和稳定。通过这些功能,CDN有效提高了网站的抗攻击能力。
CDN(内容分发网络)通过多种方式保障内容传输的安全性,包括数据加密、DDoS防护、Web应用防火墙(WAF)、身份验证机制和内容访问控制。CDN分布式架构降低了单点故障风险,增强了抗攻击能力。实时监控和分析流量异常行为,及时响应潜在威胁,确保用户数据和内容的完整性与隐私安全。
CDN安全通过多种措施保护企业的客户数据隐私,包括数据加密、DDoS攻击防护、网络隔离和访问控制等。它能有效防止流量劫持和数据泄露,确保敏感信息在传输和存储过程中的安全。CDN提供的安全监控与威胁检测功能,有助于及时发现并应对潜在安全威胁,进一步增强客户信任与数据安全性。
CDN(内容分发网络)通过多种措施确保网络通信的完整性,包括数据加密、SSL/TLS协议、内容完整性校验(如哈希校验)和实时流量监控。这些措施能够防止数据在传输过程中被篡改或损坏,同时利用分布式架构降低单点故障风险,从而保障用户访问的内容真实可靠。
CDN安全通过多层防护机制帮助减少网络爬虫的恶意抓取。它可以实现IP过滤,识别并阻止可疑请求,同时通过速率限制控制请求频率。CDN提供的加密传输和完整性验证保护数据不被篡改,增强网站的抗抓取能力,从而有效减少恶意爬虫的影响。
 弱密码
 川公网安备51062302000291号