CDN(内容分发网络)通过分散数据存储和负载,增强移动端APP的安全性。它可以防止DDoS攻击、提升站点可用性,并通过SSL/TLS加密确保数据传输安全。CDN的服务器位置分布有助于降低延迟,保障用户隐私,防止敏感信息泄露,从而全方位提升APP的整体安全性。
选择合适的CDN安全服务时,应考虑以下因素:评估其防火墙和DDoS保护功能;查看数据加密和隐私保护措施;第三,了解其全球网络覆盖和延迟表现;检查服务的可扩展性和兼容性;最后,阅读用户评价和支持服务的响应时间,确保选择符合自身业务需求的服务供应商。
CDN(内容分发网络)安全通过多层次防护,如DDoS防护、加密传输和访问控制,保障视频点播平台的内容安全。它能够分散流量负载,防止恶意攻击,确保用户快速访问。通过安全的身份验证和授权机制,防止未授权访问,保护用户数据隐私,从而提升整体用户体验和信任度。
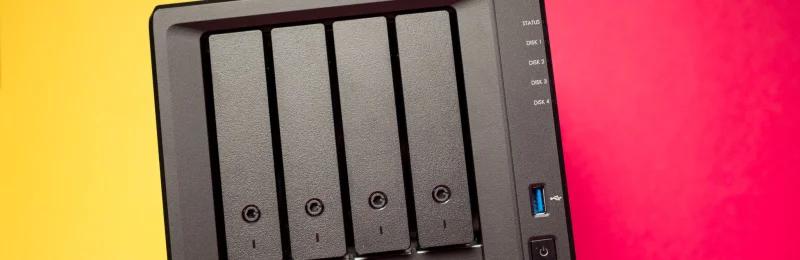
要确保NAS服务器的安全,应采取以下措施:1) 定期更新固件和软件;2) 使用强密码和双重认证;3) 设置访问权限,限制用户访问;4) 定期备份重要数据;5) 启用防火墙和入侵检测系统;6) 加密存储数据;7) 监控日志,及时发现异常活动;8) 定期进行安全审计和漏洞扫描。
CDN安全通过多层防护措施减少网络钓鱼攻击的风险。它利用流量过滤、恶意内容检测和DDoS防护,识别并拦截不良请求。CDN能够加速内容分发,提高用户信任度,降低假冒网站的成功率。通过智能分析和实时监控,CDN实现攻击模式识别,有效保护用户数据和隐私,提升整体安全性。
CDN安全通过多层检测机制监测恶意软件的传播。采用流量分析工具识别异常流量模式,并利用人工智能算法识别潜在威胁。集成防火墙和入侵检测系统,实时拦截可疑请求。定期更新威胁数据库,确保快速识别新型恶意软件,借助用户反馈不断优化安全策略,确保内容传输环境的安全。
设置NAS的访问白名单步骤:首先登录NAS管理界面,找到“访问控制”或“安全设置”选项。然后,选择“白名单”功能,输入允许访问的IP地址或MAC地址,并保存设置。确保定期更新白名单,添加或移除设备,最后测试访问权限,确保只有授权设备能够连接NAS,从而提高安全性。
为了防止内部攻击,NAS设备应实施多层安全措施。使用强密码和双因素认证限制访问。定期更新固件,修补已知漏洞。再者,设置访问权限,以确保用户仅能访问必要的数据。日志记录和监控活动能够帮助发现异常行为。最后,定期进行安全审计,保持警惕以应对潜在的内部威胁。
通过NAS(网络附加存储)实现数据灾备,可采取以下步骤:定期备份关键数据到NAS设备,确保文件完整性。利用RAID技术提高数据冗余,预防硬盘故障。再者,设置异地备份,将NAS数据拷贝至远程服务器或云存储,确保在灾难发生时能够快速恢复。最后,定期测试恢复流程,确保灾备方案有效可行。
CDN安全通过多层防护机制有效保护网站免受重放攻击。CDN提供加密的HTTPS连接,确保数据传输安全。通过防火墙和流量分析检测异常行为,识别潜在的重放攻击。最后,CDN还可实现请求签名与时间戳机制,确保请求的唯一性和时效性,从而防止恶意用户重放有效请求。
 弱密码
 川公网安备51062302000291号